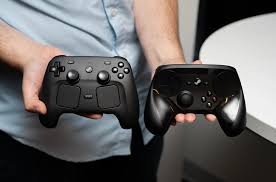
Steam Machine à plus de 1 000 € : le cadeau empoisonné que vous ne saviez pas avoir reçu
Les amateurs de hardware Steam en Europe doivent redoubler de prudence. Une cyberattaque visant le partenaire logistique de Valve a exposé des informations personnelles de clients ayant commandé des produits physiques, et les notifications affluent depuis le début du mois d’août 2026.
L’incident et son ampleur
Entre le 29 juillet et le 1er août 2026, des pirates ont infiltré les systèmes de CEVA Logistics, l’entreprise chargée d’expédier le matériel Valve sur le continent. Valve a appris l’attaque le 7 août et a immédiatement commencé à contacter les clients potentiellement concernés. Ce piratage s’inscrit dans une opération plus large qui a touché plusieurs entrepôts de CEVA et perturbé les livraisons de nombreux retailers européens. Les données conservées par le logisticien concernent uniquement les commandes récentes, car CEVA efface les informations après 90 jours conformément à la réglementation.
Ce que les pirates ont réellement obtenu
Bonne nouvelle : ni les coordonnées bancaires ni les mots de passe n’ont été compromis. En revanche, les attaquants ont mis la main sur les noms et prénoms, l’adresse postale complète, le numéro de téléphone, l’e-mail associé au compte Steam, ainsi que le nom et le prix du produit commandé. Ces éléments suffisent à monter des tentatives d’usurpation très convaincantes. Les clients Steam Machine ou Steam Controller risquent donc de recevoir des messages ou appels qui paraissent légitimes, réclamant parfois des frais de douane fictifs ou d’autres informations sensibles.
Comment se protéger efficacement
Valve conseille de ne jamais transmettre de données bancaires ou personnelles à la suite d’un contact non sollicité, même si les détails de la commande semblent corrects. Il est recommandé de vérifier directement sur son compte Steam ou via les canaux officiels avant toute action. Les utilisateurs peuvent également activer la double authentification et surveiller leurs boîtes mail et SMS pour repérer rapidement toute anomalie. Dans un contexte où les attaques contre les chaînes logistiques se multiplient, cette vigilance accrue reste la meilleure défense.
Les notifications de Valve se poursuivent et concernent tous les clients dont les données ont transité par CEVA durant la période concernée. Rester attentif aux communications inattendues permet d’éviter que ces informations ne soient exploitées à des fins frauduleuses.