Des caméras dans votre maison sans que vous le sachiez ? La faille DJI Romo qui fait froid dans le dos
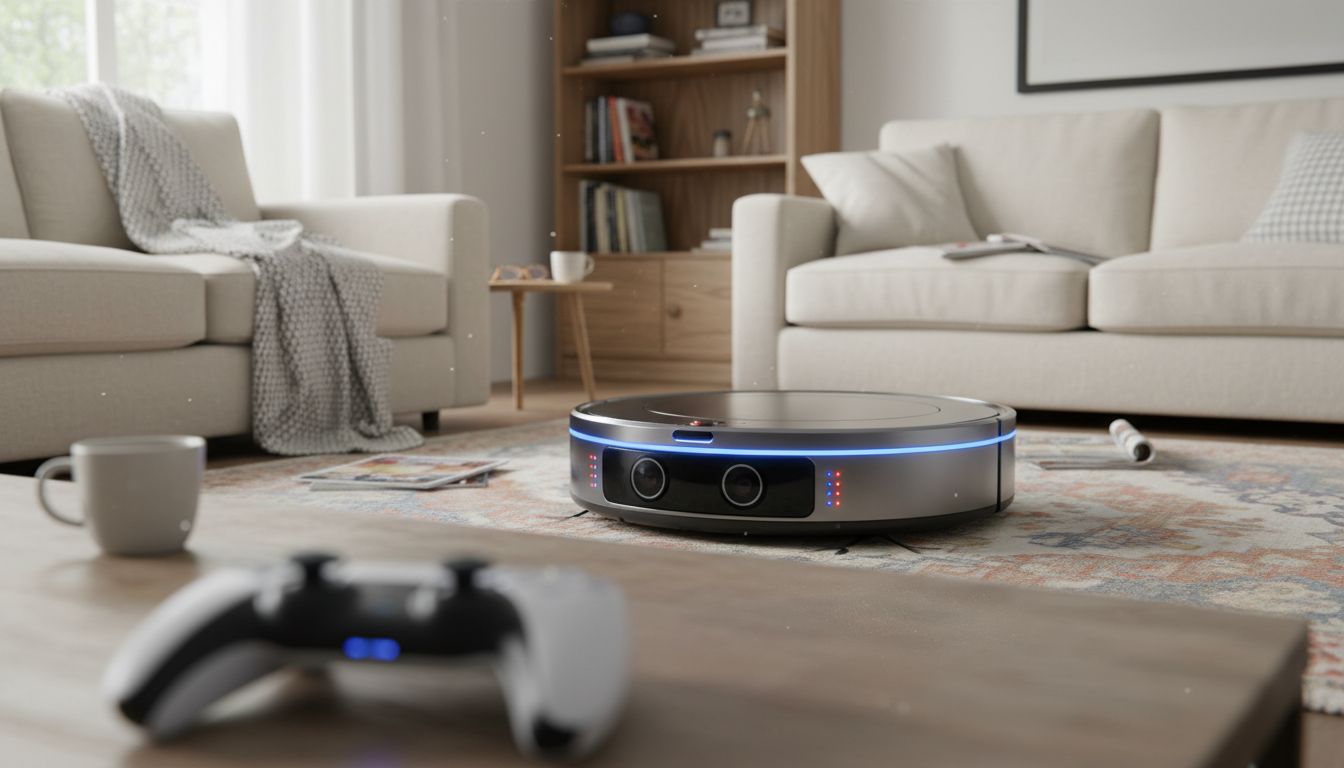
Un bidouilleur curieux branche sa manette de PlayStation 5 à un robot aspirateur tout neuf et se retrouve maître d’une armée de 7000 machines connectées. Derrière ce projet gaming farfelu se cache une vulnérabilité majeure chez DJI, le géant des drones, qui met en lumière les risques de la domotique envahissante.
Du fun gaming à une invasion privée inattendue
Sammy Azdoufal, ingénieur en stratégie IA, acquiert le DJI Romo, premier aspirateur robot du constructeur chinois connu pour ses drones. Passionné de tech, il développe une application maison pour piloter l’appareil avec sa manette PS5, utilisant l’IA Claude pour décoder les protocoles. Mais en extrayant simplement le jeton d’authentification de son propre modèle, il accède sans effort à des milliers d’autres unités disséminées dans 24 pays.
Cette brèche, révélée par The Verge fin janvier 2026, repose sur un défaut dans le système MQTT : le jeton personnel ouvre un accès wildcard à toutes les données, sans contrôles d’accès fins. Résultat, Azdoufal visualise les flux en direct.
Caméras, micros et plans d’appart : tout exposé
Les DJI Romo intègrent une caméra fisheye double, un micro et un LiDAR pour une navigation drone-like, générant des plans 2D précis des logements et évitant obstacles avec 25 000 Pa de succion. Azdoufal obtient : mouvements en temps réel, batterie, trajets, flux vidéo live, audio, adresses IP pour géolocaliser, et même cartes intérieures détaillées.
Sean Hollister, journaliste de The Verge, teste en live : avec le numéro de série d’un collègue, il mate le plan de son appartement et le retour caméra. Azdoufal insiste :
«Je n’ai enfreint aucune règle, pas de contournement, pas de craquage, pas de force brute, rien.
Un scan rapide liste 6700 appareils en 9 minutes.
DJI corrige en urgence, mais questions persistantes
Alerte immédiate chez DJI, qui déploie deux mises à jour automatiques les 8 et 10 février 2026, bloquant l’accès non autorisé. La marque répond :
DJI applique des normes strictes en confidentialité et sécurité, avec cryptage TLS et programme de bug bounty. Nous avons examiné les recommandations des chercheurs et continuons les améliorations.
Pourtant, des failles subsistent comme la vidéo sans PIN sur son propre appareil, et le Romo a disparu du store officiel fin février.
Ce n’est pas isolé : en 2024, les Ecovacs Deebot ont été piratés pour diffuser insultes, poursuivre animaux et espionner via caméras. En 2025, un foyer connecté moyen (22 appareils IoT) subit 29 attaques cyber par jour.
Pour les geeks fans de setups domotiques et gaming, ce cas rappelle qu’un vacuum avec micro et caméra cloud peut transformer votre salon en réalité augmentée pour intrus. Vérifiez vos firmwares, isolez les réseaux IoT, et préférez le local au cloud quand possible. La tech avance, mais la vigilance reste le meilleur bouclier.

6700 appareils accessibles en 9 minutes… c’est flippant. Vous imaginez le bazar si un vrai pirate tombe dessus ?
T’as une idée de comment ils ont trouvé si vite ces 6700 appareils ?
C’est clair que c’est flippant, mais souvent ces failles sont vite colmatées, donc ça limite un peu le bordel.
7000 machines hackées en 9 min… ça fait peur quand même. Et avec camera+micro en plus, c’est limite une atteinte à la vie privée.
Carrément flippant, ça m’est déjà arrivé avec un autre appareil connecté, la peur au ventre !
7000 robots en 9 minutes, c’est flippant sérieux. J’imagine même pas si ça tombe sur des trucs plus sensibles.
7000 appareils accessibles en 9min, c’est flippant… J’imagine même pas si ca tombe entre de mauvaises mains.
Le fait que 6700 appareils soient scannés en 9 minutes, c’est flippant. Qui sait combien de temps ça aurait pris pour pirater encore plus ?