Réservation Booking validée ? Voici la seule méthode sûre pour payer sans risque d’arnaque
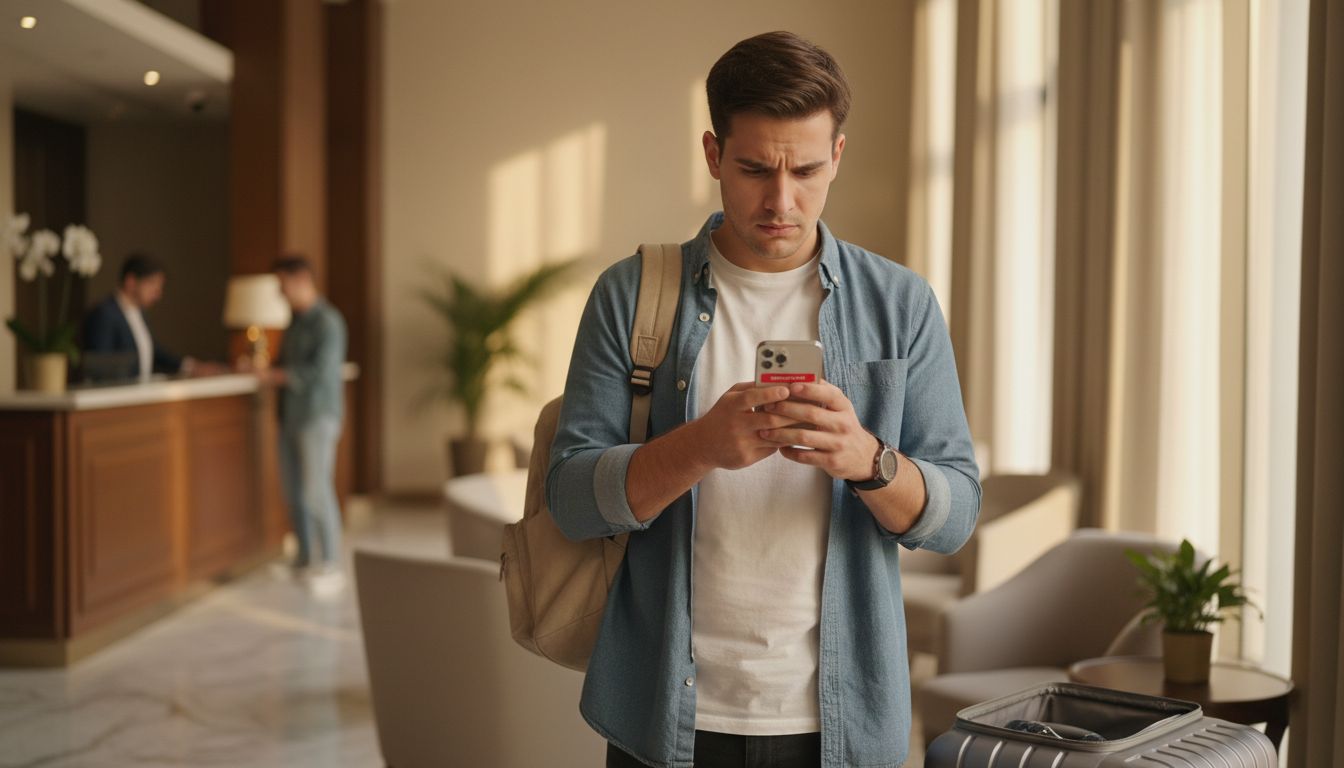
Imaginez : vous venez de boucler votre réservation d’hôtel sur Booking.com, prêt pour l’aventure, quand un message arrive avec tous les détails précis de votre séjour. Trop parfait pour être honnête ? Des cybercriminels exploitent justement cette confiance pour dérober vos infos sensibles. Norton alerte sur une vague croissante de ces fraudes, particulièrement en Europe.
Le mode opératoire des fraudeurs qui s’infiltrent chez les hôtels partenaires
Les attaquants ne s’en prennent pas directement aux serveurs de Booking.com, mais visent les comptes des établissements hébergés sur la plateforme. Une fois infiltrés, ils récupèrent les données réelles des clients – nom, dates, prix – pour envoyer des notifications frauduleuses via WhatsApp, SMS, e-mail ou même la messagerie interne. Cette authenticité rend le piège redoutable. Ajoutez une pression temporelle : payez sous 24 à 48 heures ou risquez l’annulation. La France figure parmi les zones les plus touchées en Europe de l’Ouest, avec une hausse des signalements en 2026.
Des campagnes multi-étapes, observées depuis début 2026, commencent par piéger le personnel hôtelier avec des e-mails sophistiqués, avant de passer aux voyageurs. Norton note une accélération de ces tactiques, exploitant la saison des voyages.
La position officielle de Booking.com et l’ampleur réelle du risque
Booking.com assure que ses systèmes centraux restent intacts. « Nous pouvons confirmer que les systèmes de Booking.com n’ont pas été compromis ni piratés. Nous sommes conscients que certains de nos partenaires d’hébergement ont malheureusement été ciblés par des tentatives de phishing […]. Le nombre réel d’établissements concernés […] représente une faible proportion », explique la plateforme dans un communiqué. Des mesures ont limité les dégâts, mais le danger persiste via les comptes compromis.
En contexte, les escroqueries liées aux voyages explosent : des dizaines de milliers de cas rapportés fin 2025, en pleine croissance en 2026, boostées par l’IA pour des messages hyper-réalistes. En Europe, la France suit l’Espagne avec plus de 200 000 victimes potentielles chez les touristes.
Les parades essentielles pour contrer ces attaques ciblées
Soupesez chaque demande : un message officiel n’est pas forcément légitime. Évitez tout clic sur les liens fournis ; accédez directement au site Booking.com ou appelez l’hôtel via ses coordonnées vérifiées sur leur page officielle. Un antivirus peut scanner les URL suspectes en quelques instants. Si l’urgence domine, c’est le signe classique d’un piège – prenez le temps, comme face à un niveau piégé dans un jeu.
Signalez les tentatives aux autorités et plateformes concernées. Avec ces réflexes, transformez la vigilance en bouclier imparable contre les prédateurs numériques.
Restez connectés et prudents : dans un monde où la tech facilite les voyages comme les raids virtuels, une vérification rapide préserve vos aventures réelles et vos données précieuses.

200 000 victimes en France, sérieux ? J’avais aucune idée que c’était à ce point. Ça fait flipper direct…
Grave, j’ai failli me faire avoir aussi en réservant vite fait sur un site louches
200 000 victimes potentielles en France? C’est énorme, je savais pas que c’était à ce point grave chez nous… Ça fait réfléchir avant de cliquer sur un lien.
Le coup du délai de 24 à 48h pour payer, ça sent direct le piège. Perso j’ai failli me faire avoir une fois, c’est stressant !
C’était sur quel site ce délai ? Carrément louche ce truc
Le conseil de vérifier directement sur le site officiel au lieu de cliquer sur un lien, c’est vraiment crucial. J’ai failli me faire avoir y’a pas longtemps, heureusement que j’ai pensé à ça.
Le coup des 24 à 48h pour payer c’est clairement une énorme pression, ça m’a déjà bien mis la trouille, surtout quand t’es à l’étranger.